Linux/VPS y Ciberseguridad
Accesos controlados y firewall comprobado en Ubuntu
Administrar un servidor implica conocer quién puede acceder, qué conexiones necesita la aplicación y cómo comprobar los cambios realizados.
Laboratorio propio · Ubuntu · Datos ficticios
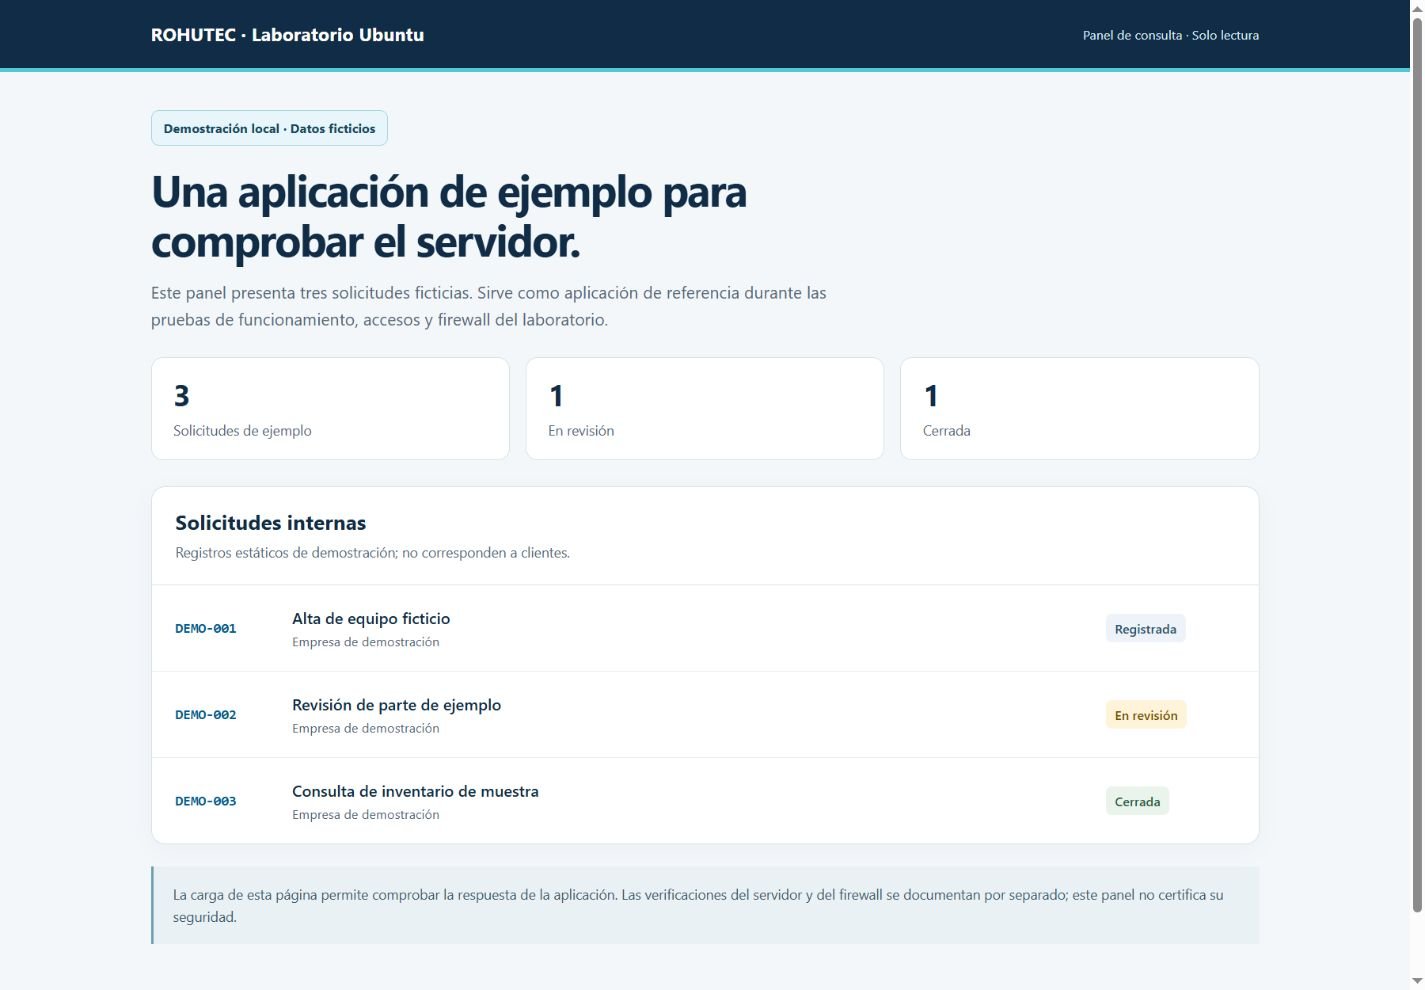
CAPTURA REAL DEL LABORATORIO
- Configurar los accesos
- Comprobar el firewall
- Verificar los cambios
EL ENTORNO DE PRUEBA
Una aplicación para comprobar el servidor.
En este laboratorio propio de ROHUTEC preparamos un entorno Ubuntu con una aplicación de demostración. Configuramos el acceso administrativo, probamos las reglas del firewall y verificamos el funcionamiento de los servicios después de los cambios.
EL ESCENARIO DE LA CAPTURA
Datos ficticios, comprobaciones reales.
La aplicación contiene tres registros ficticios. Las pruebas se realizaron en un entorno local aislado.
RESULTADOS DOCUMENTADOS
Qué comprobamos, con resultados registrados.
Verificamos el acceso administrativo por clave SSH, el comportamiento de una regla de firewall y la respuesta de una aplicación de demostración en Ubuntu.
Cómo realizamos la prueba
Comprobamos el estado inicial de los servicios y realizamos conexiones desde la computadora anfitriona hacia la máquina virtual. Después cambiamos una regla del servicio de prueba y contrastamos su comportamiento desde fuera y dentro de Ubuntu. Finalmente, verificamos la aplicación y el acceso administrativo.
-
Acceso administrativo por SSH
Esperado: Permitir el acceso con la clave autorizada, rechazar una diferente y conservar el acceso después de los cambios.
Observado: La clave autorizada permitió acceder; la otra fue rechazada. El acceso autorizado volvió a comprobarse al finalizar.
-
Bloqueo del firewall
Esperado: Impedir la conexión al servicio de prueba sin detener ese servicio dentro de Ubuntu.
Observado: El servicio respondió antes del bloqueo. Después dejó de ser accesible desde la computadora anfitriona, mientras seguía respondiendo dentro de la VM.
-
Funcionamiento de la aplicación
Esperado: Obtener una respuesta correcta antes y después del cambio, y al finalizar el ensayo.
Observado: La aplicación respondió HTTP 200 en las tres comprobaciones.
-
Reversión de la regla
Esperado: Recuperar temporalmente la conexión al restituir el permiso y dejar el puerto bloqueado al terminar.
Observado: El servicio volvió a responder con el permiso restituido. La comprobación final confirmó nuevamente el bloqueo.
-
Apagado y nuevo arranque
Esperado: Conservar el funcionamiento de la aplicación, el acceso SSH y la regla de bloqueo.
Observado: Tras un apagado ordenado y un nuevo arranque, se comprobaron la aplicación, SSH y el bloqueo del servicio de prueba.
QUÉ APORTA A TU EMPRESA
Conocer qué se cambió y cómo se comprobó.
Una intervención documentada permite conocer qué se cambió, qué resultado se esperaba y qué se observó.
Para tu servidor Linux o VPS, definimos primero las tareas, los accesos y las comprobaciones que formarán parte de la entrega.
TU PRÓXIMO PASO
¿Necesitas preparar o revisar tu servidor?
Cuéntanos qué aplicación utilizas y qué necesitas administrar o reforzar. Definiremos una intervención con tareas y comprobaciones concretas.